

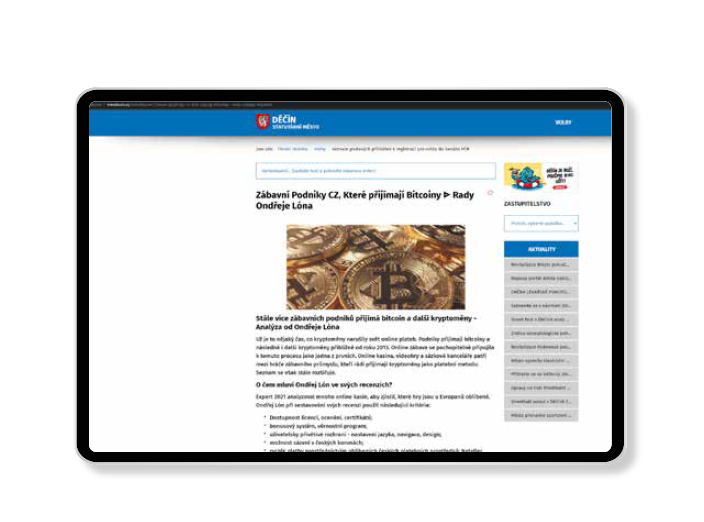
 Web městské části, školky, neziskovky nebo malého e-shopu. Právě tam dnes hackeři ukrývají odkazy na nelegální online herny. Bez vědomí majitelů, skrytě – ale s jasným cílem: šířit hazard mimo dohled státu.
V posledních měsících došlo k rozsáhlému hacku minimálně 500 českých webů běžících na platformě WordPress. Útočníci využili zranitelnosti v neaktualizovaném systému nebo jeho pluginech, získali přístup do administrace a následně vytvořili nové uživatelské účty s názvy jako notestable, main_panel nebo blog_table. Právě tyto účty byly použity k publikaci článků propagujících nelegální hazardní hry – často skrytých mimo běžnou viditelnost administrátorů.
Podle Ministerstva financí ČR obdrželo upozornění nejméně 80 provozovatelů webů s výzvou k okamžnému odstranění nelegálního obsahu. V případě nečinnosti hrozí pokuty až do výše 50 milionů korun. Úředníci přitom pracují se seznamem webů, který obsahuje desítky adres, na nichž byly zjištěny přímé odkazy na nepovolené online herny a casina.
Hackeři navíc používají pokročilé metody maskování:
-
články publikují bez přiřazeného autora nebo bez zařazení do kategorie,
-
využívají cizí administrátorské účty,
-
a pro dlouhodobý přístup aktivují tzv. „hesla aplikací“, díky nimž si uchovají přístup i po změně hlavního hesla.
Jde o sofistikovaný a dlouhodobě podceňovaný problém.
Napadený web se může stát součástí nelegální reklamní sítě, aniž by o tom jeho správce vůbec věděl. Šíření této formy reklamy je tiché, ale ničivé – ohrožuje důvěru veřejnosti, obchází zákony a podněcuje vznik závislosti.
Každý správce webu může být součástí řešení.
Níže uvádíme návod, jak zjistit, zda je váš web součástí této nelegální sítě – a co s tím dělat.
Návod: Jak zjistit, zda byl váš web napaden a co s tím udělat
-
Zkontrolujte administraci WordPressu:
-
hledejte podezřelé uživatelské účty (
notestable,main_panel, apod.), -
zkontrolujte přehled příspěvků – i ty bez autora či kategorie.
-
-
Zkontrolujte zdrojový kód webu – především patičky, staré podstránky, nebo stránky s cizím jazykem.
-
Nainstalujte bezpečnostní pluginy (např. Wordfence) a spusťte hloubkovou kontrolu.
-
Odstraňte podezřelý obsah a deaktivujte neznámé účty.
-
Změňte hesla a deaktivujte “hesla aplikací” v profilu uživatelů.
-
Pravidelně aktualizujte WordPress a všechny pluginy.
-
Zaveďte dvoufaktorové ověření a monitoring.
👉 Podrobný návod si můžete stáhnout zde:

